



الأمن السيبراني في دول بريكس: كيف أصبح التحول الرقمي من قاطرة للتنمية إلى مصدر لمخاطر جديدة؟
كيف تستعد دول مجموعة بريكس لمواجهة التهديدات الرقمية المتزايدة؟ استكشف الاستراتيجيات والمبادرات الأمنية المشتركة في هذا المقال من شبكة TV BRICS.
-
مصدر الصورة: CoreDesignKEY / iStock
أصبح التحول الرقمي مصدراً جديداً للمخاطر التي تهدد النمو الاقتصادي والسيادة الوطنية لدول مجموعة بريكس؛ حيث من المنتظر أن يتصدر الأمن السيبراني قائمة القضايا الجوهرية على طاولة النقاش خلال القمة المرتقبة للمجموعة في الهند عام 2026.
الهجمات السيبرانية.. "صيحة الموسم"
شهد عام 2025 تنامياً ملحوظاً في توجه قراصنة المعلومات نحو الاستخدام المكثف للشبكات العصبية؛ إذ تُوظف تقنيات الذكاء الاصطناعي في أتمتة تحليل البنى التحتية، وتنفيذ هجمات الاحتيال الرقمي، واكتشاف الثغرات البرمجية، مما يضاعف من نطاق وخطورة الهجمات التي لم تعد تستهدف الأفراد فحسب، بل طالت كيانات كبرى.
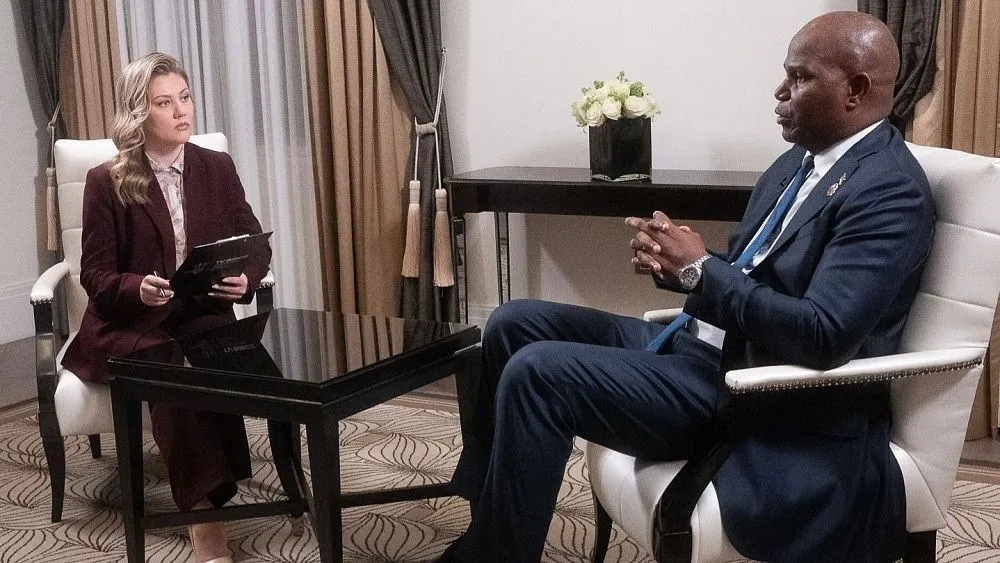
وفي مقابلة حصرية مع شبكة TV BRICS، صرحت الخبيرة في مجال الأمن الدولي ومرشحة العلوم السياسية والأستاذة بقسم العلاقات الدولية في الأكاديمية الروسية للاقتصاد الوطني والإدارة العامة بسان بطرسبورغ نينا شيفتشوك: "من الجلي أن التحول الرقمي بات يمثل لدول بريكس محركاً للتنمية ومصدراً لمخاطر نظامية جديدة في آن واحد، يتخذ بعضها طابعاً عالمياً".
وتُصنف الهجمات التي تطال البنية التحتية الحيوية كالأكثر تأثيراً على استقرار الدول، لا سيما تلك التي تستهدف قطاعات الطاقة والنقل والمالية. وأشارت شيفتشوك إلى تنوع أنماط الاحتيال المرصودة؛ فبينما يركز المحتالون في البرازيل على تزوير منصات التجارة الإلكترونية، يلجؤون في روسيا إلى انتحال صفة موظفين حكوميين، في حين يبرز في جنوب إفريقيا أسلوب "الكمائن الاستثمارية". ومع تباعد هذه الحوادث ظاهرياً، إلا أن هناك خيطاً ناظماً يجعل من هذه المشكلة تحدياً مشتركاً للجميع.

مصدر الصورة: Tero Vesalainen / iStock
تنسيق إجراءات الحماية
يؤكد الخبراء أن دول مجموعة بريكس تجد نفسها أمام تهديدات سيبرانية ذات طابع عالمي، مما يفرض ضرورة حتمية لتبني استراتيجيات حماية منسقة ومتكاملة.
وفي مقابلة حصرية مع شبكة TV BRICS، صرح الخبير في مجال الأمن والتحليل إيغور بيديروف بأن دول المجموعة تدرك تماماً استحالة مجابهة المخاطر الرقمية المتطورة بشكل منفرد. وأوضح بيديروف أن التمارين الدورية المشتركة ستساهم في تعزيز التنسيق ورفع الجاهزية العملياتية لصد الهجمات العابرة للحدود، مشدداً على أهمية تطوير نظام رصد موحد يتيح الكشف المبكر عن التهديدات، ويضمن التبادل الفوري للمعلومات واتخاذ قرارات توافقية حاسمة.
بيد أن الخبراء يجمعون على أن تأسيس منظومة أمنية موحدة لدول بريكس يظل من التحديات الأكثر تعقيداً في المرحلة الراهنة؛ إذ يتطلب الأمر من الدول الأعضاء أولاً إرساء قواعد حماية وطنية صلبة على الصعيدين التشريعي والتقني كخطوة استباقية. ومع ذلك، تبرز معضلة توحيد المعايير والنهج المتباينة في تأمين البيانات كعقبة جوهرية أمام هذا الطموح.
ولفت المحللون إلى أن القاعدة التكنولوجية غير المتجانسة لدول المجموعة، وفي ظل غياب البدائل والحلول المحلية المتاحة، تجعل من أي محاولة للتكامل أو التحديث التقني مصدر خطر محتمل. وتتفاقم هذه المعضلة بفعل الفجوات القائمة في البنية المؤسسية والتقنية، والأهم من ذلك، التفاوت في مستويات إعداد وتأهيل الكوادر البشرية المتخصصة بين دول المجموعة.
قادة بريكس في مجال الأمن المعلوماتي
يُصنف المتخصصون كلاً من البرازيل والهند والصين كقادة لمجموعة بريكس في مضمار الأمن المعلوماتي؛ حيث يعزو المحللون هذا التفوق إلى تبني هذه الدول لنهج شمولي يرتكز على المزاوجة بين المسارات القانونية والتنظيمية والتقنية في آن واحد.
ويرى الخبير في مجال الأمن والتحليل إيغور بيديروف أن هذه الدول نجحت في تطوير نظام بيئي متين يضم الموردين والمكاملين ومزودي خدمات الأمان المدارة (MSSP)، مشيراً إلى أن القوى الثلاث سنت قوانين ولوائح شاملة تنظم الفضاء المعلوماتي، بالتوازي مع إطلاق برامج تعليمية وطنية ودولية لتأهيل الكوادر المتخصصة. كما لفت إلى استثمار الحكومات بفاعلية في حماية البنية التحتية المعلوماتية الحيوية (CII)، وتأسيس مراكز مراقبة وطنية (SOC)، فضلاً عن تحفيز الشراكات بين القطاعين العام والخاص لتطوير تقنيات وطنية مستقلة تلبي احتياجات أسواقها الرقمية الضخمة.
من جانبه، أبرز الأستاذ المساعد بقسم التنمية الاستراتيجية والابتكارية بجامعة المالية التابعة للحكومة الروسية الدكتور ميخائيل خاتشاتوريان، في مقابلة مع شبكة TV BRICS، الدور المحوري لمراكز الاستجابة للطوارئ؛ مشيراً إلى أن البرازيل والهند والصين تمتلك أكبر عدد من مراكز الاستجابة لحوادث الأمن السيبراني (CIRTs) المدمجة ضمن المشاريع الوطنية، والتي تلتزم بمعايير صناعية موحدة وتنسيق بيني رفيع المستوى.
وعلى الصعيد التشريعي، أكد خاتشاتوريان أن الدول الثلاث طورت تنظيماً قانونياً متطوراً يضمن حماية البيانات ومرافق المعلومات الحيوية، مما وفر قاعدة صلبة لمجابهة التهديدات الرقمية بكفاءة. ويُضاف إلى ذلك الاهتمام بالجانب المعرفي عبر تنظيم دورات وندوات تخصصية لرفع كفاءة العاملين في قطاع التكنولوجيا وحماية المعلومات، بالتوازي مع ورش تدريبية تهدف لتعزيز الوعي الرقمي لدى كافة شرائح المجتمع.
كما سلط الخبراء الضوء على التجهيزات التقنية المتقدمة التي تمتلكها هذه الدول الرائدة؛ حيث تُعد الحلول التكنولوجية الحديثة والقدرات الفنية العالية ركيزة أساسية مكنتها من تعزيز أمنها الرقمي القومي والمساهمة الفاعلة في تأمين الفضاء السيبراني العالمي.
ويخلص الخبراء إلى أن ريادة البرازيل والهند والصين في فضاء الأمن المعلوماتي تظل ثمرةً لتكامل الأطر التشريعية مع تحديث البنية التحتية والمنظومات التعليمية والحلول التقنية المبتكرة؛ حيث يتيح هذا النهج الشمولي لهذه الدول القدرة على التصدي بفعالية للتهديدات السيبرانية المتنامية، وترسيخ دعائم الأمن الرقمي على الصعيدين الوطني والدولي.
 مصدر الصورة: Sashkinw /
iStock
الأمن السيبراني في دول بريكس الأخرى
في روسيا، دخل حيز التنفيذ منذ مطلع عام 2025 حظر رسمي على استخدام البرمجيات الأجنبية في منشآت البنية التحتية المعلوماتية الحيوية. وبالتوازي مع هذا الإجراء، تعتزم السلطات إقرار غرامات مالية تصاعدية على تسريبات البيانات الشخصية، مع إلزام الشركات بتكوين احتياطيات مالية مخصصة لتعويض الأضرار المعنوية للمتضررين. وعلى الصعيد التقني، تشهد البلاد تطويراً نشطاً لحلول حماية الأنظمة المعلوماتية ونماذج ذكية لتصنيف المواقع بهدف رصد وإحباط محاولات الاحتيال الرقمي (الفِيشينغ).
وفي جنوب إفريقيا، تتولى وزارة الاتصالات والتقنيات الرقمية ( DCDT) مهام التنظيم، مستندة إلى قانون حماية المعلومات الشخصية ( POPIA) الذي دخل حيز التنفيذ الكامل في عام 2021 لضمان خصوصية البيانات وأمنها.
أما في إندونيسيا، فتدير الوكالة الوطنية للأمن السيبراني والتشفير (BSSN) ملف حماية المعلومات، وهي هيئة تتبع مباشرة لرئيس الجمهورية وتضطلع بمسؤولية تأهيل المتخصصين وتطوير التقنيات الوطنية. وقد تعزز هذا الإطار التشريعي بدخول قانون حماية البيانات الشخصية حيز التنفيذ في أكتوبر 2022.
وفي دولة الإمارات العربية المتحدة، تضطلع الهيئة الوطنية للأمن الإلكتروني (NESA) بدور المنسق لجهود الحماية، مع تركيز خاص على قطاعات البنية التحتية الحيوية مثل المال والطاقة. ويفرض القانون الاتحادي لمكافحة الجرائم السيبرانية في الدولة عقوبات صارمة تشمل الغرامات الكبيرة والسجن للمخالفين. كما تبرز الإمارات في توظيف الذكاء الاصطناعي والتعلم الآلي لرصد التهديدات، إلى جانب تعزيز أمان تقنيات "البلوكشين" والعملات الرقمية.
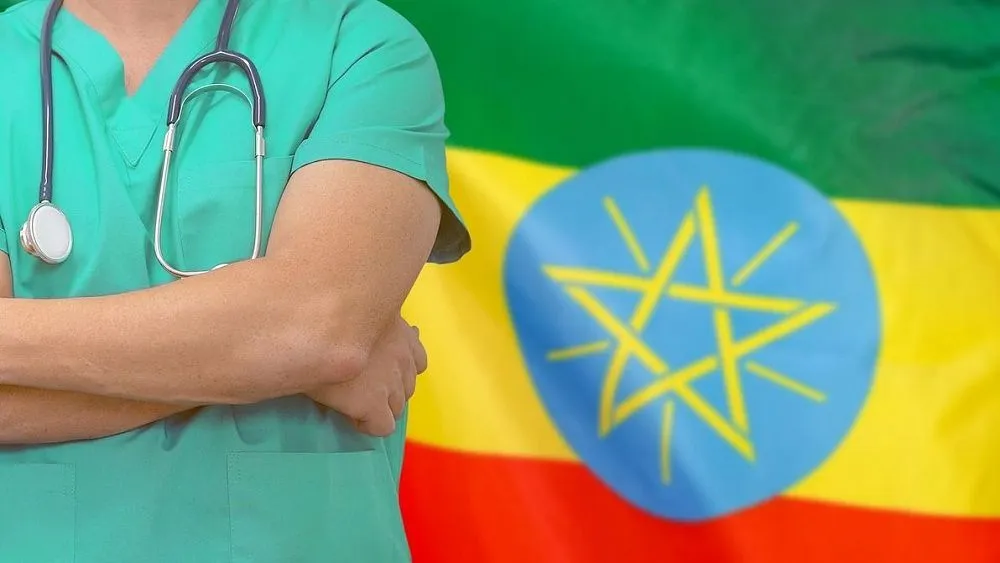
وبالنسبة لإثيوبيا، التي واجهت تحديات سيبرانية ملموسة في عام 2024 شملت برمجيات الفدية وتسريبات البيانات، فقد اعتمدت الدولة مقاربة تطويرية شاملة؛ حيث استفادت من الخبرات الدولية ضمن برنامج "إثيوبيا الرقمية 2025" لتوسيع بنية الاتصالات وإطلاق نظام الهوية الرقمية. وأفادت وكالة الأنباء الإثيوبية (ENA)، الشريك الإعلامي لشبكة TV BRICS، بأنه جرى في نهاية عام 2025 إطلاق الاستراتيجية الوطنية الجديدة "إثيوبيا الرقمية 2030"، التي وضعت الأمن السيبراني كأولوية استراتيجية قصوى. وتتضمن الخطة إنشاء مركز وطني للاستجابة لحوادث الأمن السيبراني، وتعزيز المنظومة السحابية الوطنية، وتشكيل هيئة مستقلة لإدارة البيانات.
أما في مصر، فقد اعتمدت الدولة استراتيجية وطنية للأمن السيبراني للفترة من 2023 إلى 2027، تهدف إلى تغليظ التدابير القانونية وحماية المرافق الحيوية ودعم البحث العلمي التخصصي. ويطبق في البلاد قانون مكافحة جرائم تقنية المعلومات، الذي يقر عقوبات رادعة ضد الاختراقات غير المصرح بها وانتهاك خصوصية البيانات، وذلك في ظل تنامي الهجمات السيبرانية التي سجلت ذروتها في عام 2024 عبر هجمات DDoS الواسعة وحملات الاحتيال التي استهدفت المؤسسات وشركات الاتصالات.
التعاون في مجال الأمن السيبراني
في يناير 2026، تقدمت مجموعة من كبرى الشركات المالية الروسية بمقترح استراتيجي لتأسيس تحالف للأمن السيبراني ضمن دول بريكس، وعُرض هذا المقترح خلال القمة المنعقدة في الهند عام 2026. وشدد أصحاب المبادرة على الضرورة القصوى لمكاملة جهود دول العشرة في هذا الفضاء الحيوي بأسرع وقت ممكن.
ومع ذلك، تظل فكرة إنشاء منظومة أمن سيبراني موحدة لدول بريكس محوراً لنقاشات وتطلعات ممتدة؛ حيث تسعى الدول الأعضاء إلى صياغة معايير مشتركة، وتعزيز التنسيق، وتدشين آليات فعالة لتبادل المعلومات، بما يساهم في تقليص الفجوة الرقمية. ويرى الخبراء أن تحقيق هذه الأهداف يمر عبر تكثيف التمارين الميدانية المشتركة وإطلاق برامج أكاديمية لتأهيل الكوادر المتخصصة.
وفي هذا الصدد، صرحت الخبيرة في مجال الأمن الدولي ومرشحة العلوم السياسية والأستاذة بقسم العلاقات الدولية في الأكاديمية الروسية للاقتصاد الوطني والإدارة العامة بسان بطرسبورغ نينا شيفتشوك: "يبرز توحيد الاستثمارات والجهود في المسارات التعليمية كأحد أكثر الحلول واعداً لتعزيز الأمن الرقمي، وهناك تطلعات لتوسيع الشراكات الأكاديمية وتبادل أفضل الممارسات". وأشارت إلى أن الهند، التي تترأس القمة في عام 2026، قد وضعت معالجة الفجوة الرقمية وتنظيم الذكاء الاصطناعي كأولويات قصوى لجدول أعمالها.
أما على صعيد مواءمة التشريعات السيبرانية، فقد بدأت الخطوات الفعلية في هذا الاتجاه؛ حيث تدعم كل من روسيا والصين وإيران إقرار قواعد قانونية ملزمة في أقرب وقت ممكن. وبحسب ما أوضحه الأستاذ المساعد بقسم التنمية الاستراتيجية والابتكارية بجامعة المالية التابعة للحكومة الروسية الدكتور ميخائيل خاتشاتوريان، في مقابلة مع شبكة TV BRICS، فإن بعض أعضاء المجموعة يميلون إلى تبني نهج تدريجي في هذا الملف.
وفي الوقت ذاته، تولي دول بريكس اهتماماً خاصاً لتقنين وتنظيم استخدام الشبكات العصبية التي باتت تُوظف بشكل متزايد كأداة في يد المحتالين.
 مصدر الصورة: wildpixel /
iStock
الآفاق طويلة المدى للتعاون في مجال الأمن السيبراني
رغم تعدد المبادرات المشتركة وتوافر قنوات التواصل الفعالة، وبالتزامن مع تفاقم التحديات السيبرانية، لا تزال هناك جملة من التباينات التي تتطلب تسوية شاملة لضمان استدامة التعاون بين دول التجمع.
ويرى الأستاذ المساعد الدكتور ميخائيل خاتشاتوريان أن الفوارق في منهجيات تنظيم تقنيات المعلومات والاتصالات (ICT) تمثل عائقاً محتملاً؛ إذ تتبنى بعض الدول نهجاً يرتكز على السيادة الحكومية (المركزية)، بينما تميل دول أخرى إلى نموذج تشاركي يفسح المجال للفاعلين غير الحكوميين.
ومع ذلك، يجمع الخبراء على أن بريكس تمتلك المقومات الكافية لتكون المنصة العالمية الأبرز لصياغة مواقف موحدة حول الأمن السيبراني في حوارها مع دول "أغلبية العالم". ومن شأن هذا التوجه أن يعزز من نفوذ التكتل وثقل الجنوب العالمي في المفاوضات الدولية المتعلقة بالأمن المعلوماتي. ويُتوقع أنه في حال تعمق التنسيق خلال عام 2026، فإن المستقبل القريب قد يشهد ليس فقط وضع معايير مشتركة، بل بداية ولادة أول استراتيجية شاملة وموحدة للأمن السيبراني لدول مجموعة بريكس.
المقال إعداد: سفيتلانا كريستوفوروفا
-
![]()
 تكنولوجيا02.11.26استثمارات مليارية لتحديث البنية التحتية للإنترنت 5G في البرازيل
-
![]()
 تكنولوجيا01.11.26ابتكار كازاخستاني جديد يوظف الذكاء الاصطناعي لرعاية المسنين عن بعد
-
![]()
 تكنولوجيا30.10.26علماء روس يبتكرون طريقة منخفضة التكلفة لبناء وإصلاح الجسور والأبراج
-
![]()
 تكنولوجيا30.10.26إندونيسيا تستعد لدخول عصر الطاقة النووية وتحدد موقع أول محطاتها بحلول 2027
-
![]() تكنولوجيا30.10.26كازاخستان تتجه نحو مستقبل مستدام بإضافة 13.3 غيغاواط من قدرات الطاقة
-
![]()
 تكنولوجيا29.10.26البرازيل تقود ثورة رقمية في قطاع الصحة وتسجل 12 مليون استشارة عن بعد










-
![سيريل رامافوزا]()
 سيريل رامافوزارئيس جنوب إفريقيا"نحن مستعدون لمرحلة جديدة من العلاقات الاقتصادية بين بلدينا. فقوة الشراكة بين الدول لا تُقاس بعدد الاتفاقيات الموقعة، وإنما بالنتائج التي نحققها"
-
![مسعود بزشكيان]() مسعود بزشكيانرئيس الجمهورية الإسلامية الإيرانية"لم تعد بريكس اليوم مجرد صيغة للتعاون بين الاقتصادات النامية، بل أصبحت رمزًا للتطلع إلى عالم أكثر توازنًا وشمولًا، لا تملك فيه أي قوة حق تحديد مصائر الشعوب الأخرى"
-
![شي جين بينغ]() شي جين بينغرئيس جمهورية الصين الشعبية"تقترح الصين أيضًا إنشاء شراكة بين المناطق الاقتصادية الخاصة لدول بريكس، وإطلاق منصة ذكية للتفاعل، وتعزيز تنسيق السياسات، وإنشاء منصات جديدة للتنمية المفتوحة. وستدعم الصين إنشاء منصة سحابية للصناعات الرقمية في دول بريكس، وتطوير التدريب على المهارات الرقمية، وتبادل التقنيات، وتعزيز التعاون بين الشركات من أجل دفع الاقتصاد الرقمي بشكل مشترك"
-
![فلاديمير بوتين]() فلاديمير بوتينرئيس روسيا الاتحادية"يتعلق الأمر عمليًا بتشكيل منصة نمو مشتركة لبريكس، تجمع بشكل طبيعي بين المزايا التنافسية لاقتصاداتنا. وأؤكد أن هذه المنصة يجب بناؤها على مبادئ الانفتاح وإمكانية الوصول، ليس فقط بالنسبة إلى أعضاء بريكس، بل أيضًا لجميع شركائنا وأصدقائنا. وتمتلك دول مجموعتنا قنوات مستقلة عن الظروف الخارجية لحركة السلع والخدمات ورؤوس الأموال، وهي تتيح بالفعل تنفيذ العمليات التجارية والمصرفية والمالية والاستثمارية بكفاءة"
-
![ناريندرا مودي]() ناريندرا موديرئيس الوزراء الهندي"ستجمع شبكة حاضنات بريكس بين الشركات الناشئة وحاضنات الأعمال في دولنا، كما اقترحنا إنشاء صندوق ابتكار للشركات الناشئة في بريكس لدعم الحلول المبتكرة القابلة للتوسع. وستوفر شبكة بريكس للزراعة الرقمية فرصًا جديدة للمزارعين، من خلال توظيف الذكاء الاصطناعي والتقنيات الجغرافية المكانية والبنية التحتية الحكومية الرقمية لخدمة الاحتياجات الفعلية للمنتجين الزراعيين. ونحن نؤكد التزامنا باتباع نهج شامل يضمن استفادة الجميع من تطبيقات التكنولوجيا"